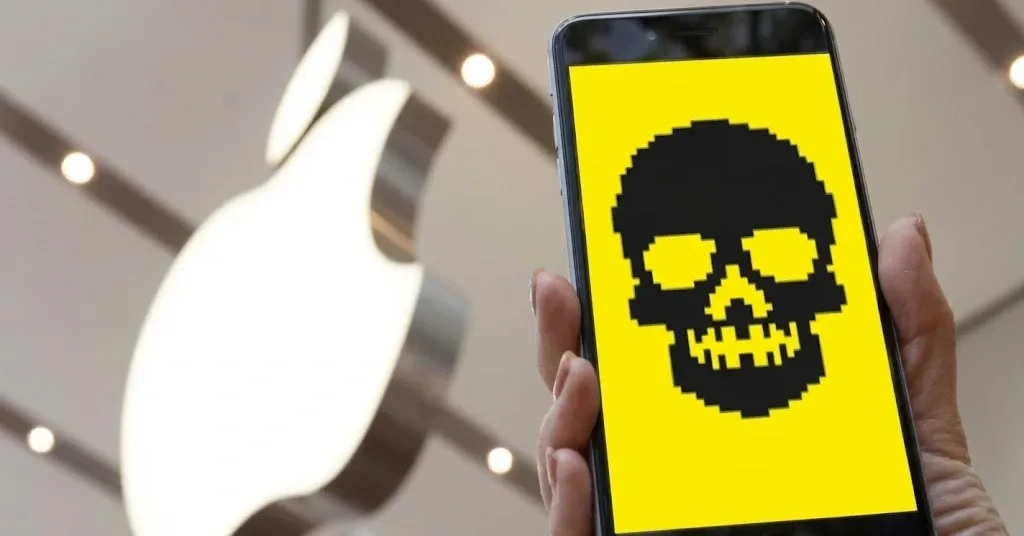
বিশ্বজুড়ে আইফোন ব্যবহারকারীদের জন্য জরুরি সতর্কবার্তা জারি করেছে বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বিন্যান্স। প্রতিষ্ঠানটির দাবি, অ্যাপলের আইওএস অপারেটিং সিস্টেমের কয়েকটি সংস্করণে ‘ওর্স কোয়েরি’ নামের একটি নিরাপত্তা ত্রুটি রয়েছে। এই দুর্বলতার সুযোগ নিয়ে ক্ষতিকর অ্যাপ আইফোনে থাকা অন্য অ্যাপের ব্যক্তিগত তথ্য হাতিয়ে নিতে পারে। এতে ক্রিপ্টোকারেন্সি ওয়ালেট, পাসওয়ার্ড, ব্যক্তিগত ছবি ও গুরুত্বপূর্ণ নথি চুরির ঝুঁকি তৈরি হয়েছে।
এ পরিস্থিতিতে আইফোন ব্যবহারকারীদের সতর্ক থাকার পাশাপাশি ডিভাইসের নিরাপত্তা নিশ্চিত করার পরামর্শ দিয়েছে বিন্যান্স। বিশেষ করে অ্যাপলের অফিসিয়াল অ্যাপ স্টোরের বাইরে থেকে ইনস্টল করা অ্যাপগুলো মুছে ফেলার আহ্বান জানিয়েছে প্রতিষ্ঠানটি। একই সঙ্গে আইফোনের অপারেটিং সিস্টেম সর্বশেষ সংস্করণে আপডেট করার পরামর্শ দেওয়া হয়েছে। এতে সম্ভাব্য নিরাপত্তা ঝুঁকি কমানো সম্ভব হতে পারে।
যেভাবে কাজ করতে পারে নিরাপত্তা ত্রুটি
সাধারণত আইফোনে প্রতিটি অ্যাপের জন্য আলাদা সুরক্ষিত ব্যবস্থা বা স্যান্ডবক্স থাকে। এর ফলে একটি অ্যাপ অন্য অ্যাপের ব্যক্তিগত ফাইল কিংবা সংরক্ষিত তথ্য সরাসরি দেখতে পারে না। এই ব্যবস্থার মাধ্যমে ব্যবহারকারীর তথ্যের নিরাপত্তা নিশ্চিত করে অ্যাপল। তবে ‘ওর্স কোয়েরি’ নামের কথিত ত্রুটিটি এই সুরক্ষাব্যবস্থাকে দুর্বল করে দিতে পারে।
নিরাপত্তা দুর্বলতার সুযোগ নিয়ে কোনো ক্ষতিকর অ্যাপ একই ডিভাইসে থাকা অন্য অ্যাপের ব্যক্তিগত ফাইল পড়তে, কপি করতে কিংবা পরিবর্তন করতে পারে বলে আশঙ্কা করা হচ্ছে। বিশেষ করে ক্রিপ্টোকারেন্সি ব্যবহারকারীদের জন্য বিষয়টি বেশি উদ্বেগজনক। কারণ, ডিজিটাল ওয়ালেটের রিকভারি ফ্রেজ কিংবা গোপন কী অন্যের হাতে চলে গেলে ওয়ালেটে থাকা অর্থ হারানোর ঝুঁকি তৈরি হয়।
শুধু ক্রিপ্টোকারেন্সি ওয়ালেট নয়, এ ধরনের নিরাপত্তা ত্রুটির কারণে ব্যক্তিগত বার্তা, ছবি, গুরুত্বপূর্ণ নথি এবং সংরক্ষিত পাসওয়ার্ডও ঝুঁকির মুখে পড়তে পারে। ফলে আইফোনে গুরুত্বপূর্ণ তথ্য সংরক্ষণ করেন এমন ব্যবহারকারীদের বাড়তি সতর্কতা অবলম্বন করা প্রয়োজন।
বিন্যান্সের তথ্য অনুযায়ী, আইওএস ২৭.৭.১, আইওএস ২৭.০.১ এবং আইওএস ২৭.২ সংস্করণে চলা ডিভাইসগুলোতে এই ত্রুটি শনাক্ত হয়েছে। অন্যদিকে, গিটহাবে ‘তাজ’ নামে পরিচিত এক স্বাধীন সফটওয়্যার গবেষকের দাবি, আইওএস ২৬-এর প্রায় সব সংস্করণেও একই ধরনের দুর্বলতা থাকতে পারে। তার পর্যবেক্ষণ অনুযায়ী, আইওএস ২৬ থেকে ২৬.৭.২ সংস্করণ পর্যন্ত ডিভাইসগুলোও ঝুঁকির আওতায় আসতে পারে।
তবে এখন পর্যন্ত এই নির্দিষ্ট নিরাপত্তা ত্রুটি কাজে লাগিয়ে হ্যাকারদের ক্রিপ্টোকারেন্সি ওয়ালেট থেকে অর্থ চুরির কোনো নিশ্চিত ঘটনা পাওয়া যায়নি। বিন্যান্সের এক মুখপাত্র ক্রিপ্টো নিউজকে জানিয়েছেন, ‘এখন পর্যন্ত আমরা এমন কোনো নিশ্চিত ঘটনা শনাক্ত করিনি, যেখানে আক্রমণকারীরা ওর্স কোয়েরি ব্যবহার করে ক্রিপ্টোকারেন্সি ওয়ালেটে প্রবেশ করেছে বা অর্থ চুরি করেছে।’
অ্যাপলের নিরাপত্তা আপডেট নিয়ে প্রশ্ন
সোমবার অ্যাপল আইওএস ২৬.৭.৩ ও আইওএস ২৭.২.১-সহ বিভিন্ন অপারেটিং সিস্টেমের জন্য নিরাপত্তা আপডেট প্রকাশ করেছে। এসব আপডেটে একাধিক নিরাপত্তা ত্রুটি সংশোধনের কথা জানিয়েছে প্রতিষ্ঠানটি। এর মধ্যে একটি দুর্বলতার কারণে ক্ষতিকর অ্যাপ ব্যবহারকারীর ব্যক্তিগত তথ্যে প্রবেশ করতে পারত।
তবে নতুন আপডেটগুলোতে আলোচিত ‘ওর্স কোয়েরি’ নিরাপত্তা ত্রুটি সরাসরি সমাধান করা হয়েছে কি না, তা এখনো স্পষ্ট নয়। ফলে আইফোন ব্যবহারকারীদের নিরাপত্তা নিয়ে উদ্বেগ পুরোপুরি কাটেনি।
আইফোন ব্যবহারকারীদের জন্য বিন্যান্সের পরামর্শ
সম্ভাব্য নিরাপত্তা ঝুঁকি এড়াতে কয়েকটি পদক্ষেপ নেওয়ার পরামর্শ দিয়েছে বিন্যান্স। প্রথমত, অ্যাপ স্টোরের বাইরে থেকে ইনস্টল করা সন্দেহজনক অ্যাপ ডিভাইস থেকে মুছে ফেলতে হবে। দ্বিতীয়ত, আইফোনের অপারেটিং সিস্টেম সর্বশেষ সংস্করণে আপডেট করতে হবে।
এ ছাড়া ডিভাইস আক্রান্ত হয়েছে বলে সন্দেহ হলে নিরাপদ ও পরিচ্ছন্ন অন্য কোনো ডিভাইস ব্যবহার করে নতুন ক্রিপ্টো ওয়ালেট তৈরি করার পরামর্শ দেওয়া হয়েছে। এরপর পুরোনো ওয়ালেটের পরিবর্তে নতুন ওয়ালেটে অর্থ স্থানান্তর করতে হবে। পাশাপাশি সংশ্লিষ্ট অ্যাকাউন্টগুলোর সক্রিয় লগইন সেশন বন্ধ করে দেওয়ার কথাও জানিয়েছে প্রতিষ্ঠানটি।
বিন্যান্সের ভাষ্য অনুযায়ী, আইফোন আক্রান্ত হওয়ার আশঙ্কা থাকলে নিরাপদ ডিভাইসে নতুন ওয়ালেট তৈরি করে সেখানে অর্থ স্থানান্তর করাই সবচেয়ে সতর্ক পদক্ষেপ। তাই সম্ভাব্য ক্ষতি এড়াতে ব্যবহারকারীদের এখনই নিজেদের ডিভাইস ও অ্যাপের নিরাপত্তা যাচাই করা জরুরি।
মন্তব্য
এখনও কোনো মন্তব্য নেই। প্রথম মন্তব্যটি আপনিই করুন।
একটি মন্তব্য লিখুন